GMOインターネットの「お名前.com デスクトップクラウド」で起きた不正アクセスは、クラウド上のWindowsへの不正プログラム設置に始まり、取引口座の不正操作の報告、攻撃者による情報公開、そして利用者の手元PCに対する「電源を落としてコードを抜いてください」という異例の要請にまで広がりました。
ニュースを見て「自宅のPCは大丈夫?」「いつ電源を入れていいの?」と思った人に向けて、何が確認され、何がまだわかっていないのか、攻撃者の主張や起こり得るシナリオも含めて整理します。内容は、2026年10月29日7時50分時点で確認できたGMOの公式発表(第14報、28日18:20時点)までに基づいています。状況は数時間単位で動いているので、行動する前に最新の公式発表も確認してください。
先に要点をまとめます。
- 一連の発表が影響範囲として示しているのは「お名前.com デスクトップクラウド」の利用者です。GMOのほかのサービスを使っているだけなら、電源断の要請は関係ありません。
- 取引口座の保護は至急行うこと。パスワード変更に加えて、証券会社・FX会社側で全セッションを切断します。作業はデスクトップクラウドに接続していない別の端末から行います。
- 要請に応じて電源を落とした手元のPCについて、GMOは第14報で、再び使う際は事前にセキュリティスキャンを実施し、バックアップを取るよう求めています。預かった端末の解析では感染の痕跡は見つかっていませんが、調べたのは一部の端末だけ。自分のPCが無事だとは言い切れません。
最初に確認:誰に関係し、今何をすべきか
対象サービスの利用者と、ほかのGMOサービス利用者を分ける
GMOが一連の発表で影響範囲として挙げているのは、「お名前.com デスクトップクラウド(全プラン)」です。同じお名前.comブランドのドメインやレンタルサーバーは、影響範囲に挙げられていません。気にすべきなのは「GMOのサービスを使っているか」ではなく、「デスクトップクラウドを契約していたか」です。
デスクトップクラウドの契約者は、プランを問わず対象になります。影響の可能性があるサーバーは26,739件と発表されていますが、GMOは第3報で、これは対象になり得るサーバー数であり、不正アクセスや情報取得が確認された件数ではないと説明しています。自分のサーバーが実際に被害を受けたかどうかは、この数字からは読み取れません。
口座の保護とPCの扱いを分けて考える
デスクトップクラウドの利用者が今考えることは、大きく2つに分かれます。クラウド上に保存していたIDやパスワードを悪用されないようにする「口座の保護」と、接続に使っていた手元のPCをどう扱うか、です。
| 分けて考えること | 現在の公式案内 | 主な発表 |
|---|---|---|
| 口座・アカウントの保護 | 別の安全な端末から、公式サイト経由でパスワード変更、全セッションの切断、多要素認証の設定、取引履歴の確認 | 第2報・第3報・第6報 |
| 手元のPC | 27日はバックアップを取ったうえでネットワークを切断し、電源を落とし、つながっているコードを抜くよう要請。28日の第14報で、再び使う際は事前のセキュリティスキャンとバックアップを依頼 | 第8報〜第10報・第14報 |
口座の保護に、手元のPCは必要ありません。スマートフォンや、デスクトップクラウドに接続していない別のPCで済ませられます。口座の保護のために、電源を落としたPCを急いで起動し直す必要はありません。
お名前.com デスクトップクラウドで何が起きたのか
クラウド上のWindowsと手元のPCの違い
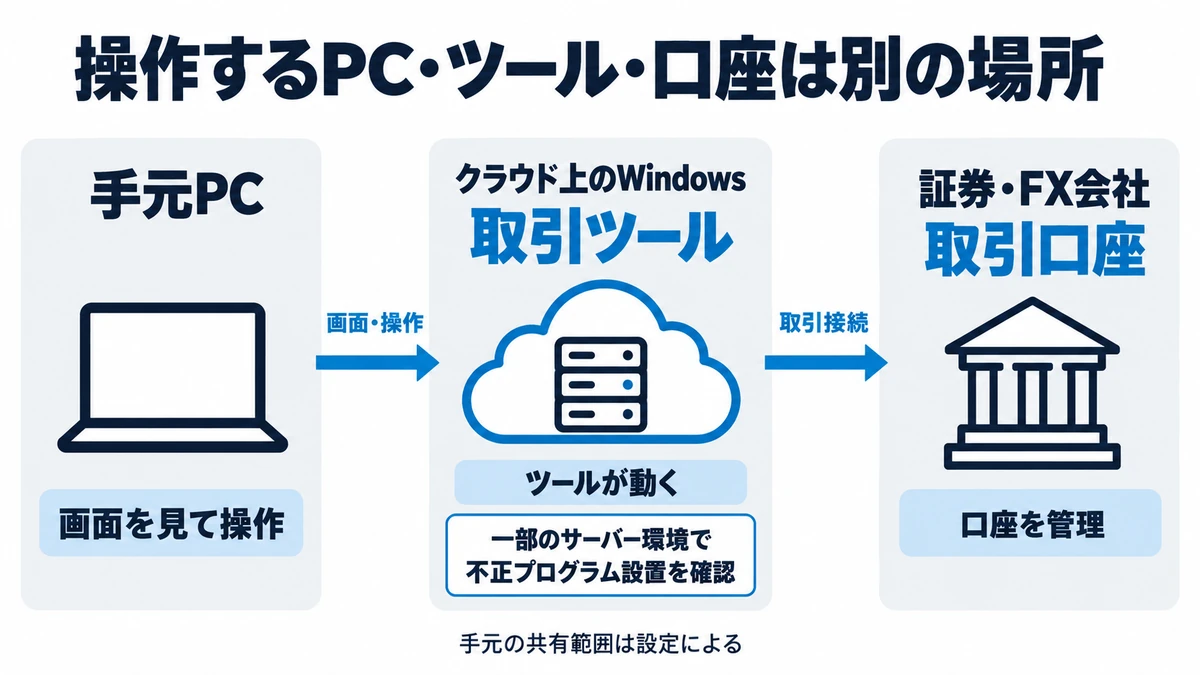
デスクトップクラウドは、GMOのデータセンターにある仮想のWindows環境を、インターネット経由で遠隔操作するサービスです。FXの自動売買ソフト(MT4/MT5など)を24時間動かし続ける用途で使われてきました。利用者は手元のPCやスマートフォンから、Microsoftのリモートデスクトップアプリなどで接続し、クラウド上のWindowsの画面を見ながら操作します。
取引ツールが実際に動いていて、口座のログイン情報が保存されていたのはクラウド側のWindowsです。手元のPCは、その画面を映して操作するための窓のような役割。GMOが不正プログラムの設置を確認したのも、このクラウド側のサーバー環境です。
発覚から停止、情報公開、最新対応までの経緯
公式発表から、主な出来事を時系列で並べます。日時はGMOが示したものです。
| 日時 | 出来事 | 出典 |
|---|---|---|
| 10月19日 | 利用者からの問い合わせを受けて調査を開始 | 第2報 |
| 10月20日 | 一部のサーバー環境で不正プログラムの設置を確認。新規申し込みとコントロールパネルを停止 | 第2報 |
| 10月21日 4:00 | 全プランのサーバーを順次停止し、第1報を掲載。同日、約80億円を要求する脅迫メールを受信 | 第1報・第7報 |
| 10月22日 13:00 | 警察に相談 | 第9報 |
| 10月22日 16:59 | 第2報。取引口座で第三者による不正な操作があったとの報告を公表 | 第2報 |
| 10月23日 16:10 | 第3報。ログイン中の全セッションの切断を要請 | 第3報・第4報 |
| 10月24日 11:50 | 第4報。不正アクセスと情報の外部持ち出しを確認したと公表。見舞金・損失補償・代替サービスを発表 | 第4報 |
| 10月26日 21:00 | 第6報。端末のフルスキャン、オフラインでのバックアップ、アカウント保護などを改めて要請 | 第6報 |
| 10月26日 23:10 | 第7報。27日12:00に情報公開とランサムウェア攻撃を行うとの予告を受けていると公表 | 第7報 |
| 10月27日 9:58 | 第8報。12:00までに手元PCのネットワーク切断と電源断を要請(10:56に該当部分を訂正) | 第8報 |
| 10月27日 11:59 | 第9報。解析を終えた端末からマルウェアは確認されていないと公表 | 第9報 |
| 10月27日 13:55 | 第10報。12:30に情報と称するものの公開を確認。ランサムウェア攻撃は未確認 | 第10報 |
| 10月27日 19:10 | 第12報。情報が公開された利用者への特別見舞金と、懸賞金制度を発表 | 第12報 |
| 10月28日 11:00 | 第13報。28日午前4時ごろに攻撃者側サイトのドメイン停止を確認 | 第13報 |
| 10月28日 18:20 | 第14報。預かった端末の解析で感染や攻撃の痕跡は確認されていないと公表。PCを再び使う際は事前のセキュリティスキャンとバックアップを依頼 | 第14報 |
不正プログラムがいつ設置されたのか、つまり侵入が始まった時期は公表されていません。20日は「設置を確認した日」、21日は「公表した日」です。
確認された被害と、まだわかっていないこと
情報の確度は、出どころによってかなり違います。GMOが確認したと発表したこと、GMOが受けた報告、GMOが伝えた攻撃者の主張、まだ判明していないことに分けると、次のようになります。
| 区分 | 内容 |
|---|---|
| GMOが確認したと発表 | 一部サーバー環境への不正プログラム設置(20日)。システムにセキュリティ上の問題があり、不正アクセスと利用者の情報の外部持ち出しがあったこと(第4報)。攻撃者とみられる者による、情報と称するものの公開(27日12:30確認) |
| GMOが受けた報告 | 一部の利用者から、取引口座で身に覚えのない取引があったとの報告(第4報) |
| GMOが伝えた攻撃者の主張・予告 | 証券会社・FX会社の口座への不正操作の継続、本サービスや接続した利用者のPCに関する情報の公開とランサム攻撃(第4報)。27日12:00の情報公開とランサムウェア攻撃(第7報) |
| 予告に対する確認状況 | 情報と称するものの公開は確認。ランサムウェア攻撃は27日13:55時点で未確認(第10報)。預かった端末の解析では、マルウェア感染やランサムウェア攻撃の痕跡は確認されておらず、詳細な調査は継続(第14報) |
| まだ判明していないこと | 侵入経路、個々の利用者の情報が取得・悪用されたかどうか、公開された情報に誰の情報が含まれるか、利用者の端末全体の安全性 |
公開された内容についてGMOは確認を進めている段階で、事実と異なる内容が含まれるおそれがあるとしています。自分の情報が含まれていると確認された人には、GMOから個別に連絡があります。
攻撃者が予告する個人情報の順次公開
攻撃者は、GMOが要求に応じなければ毎日正午に順次公開すると予告し、27日には「被害者第1号」として1人分の情報を掲載しました。スプートニク日本などの報道によると、顔写真や氏名、住所に加え、パートナーの名前や家族構成、職業まで含まれていたといいます。ただし、内容が本物かどうかは確認されていません。読売新聞は、公開された情報と氏名などが同じ人物が、GMOのクラウドサービスの利用は「一度もない」と話していると報じています。
それでも、真偽より重く受け止めたいのは、攻撃者がここまで生活に踏み込んだ情報を毎日出すと脅している点です。デスクトップクラウドは、取引ツールを動かすだけでなく、普通のPCと同じように文書や写真を保存できる環境でした。そこに個人的な文書や写真を置いていた人は、それらも持ち出された情報に含まれている可能性があります。誰のどのファイルが取得されたのかは、まだ明らかになっていません。ドライブ共有の設定で接続していれば、手元のPCの中身にまで手が届いていた可能性もあります。公開が続けば、家族や暮らしに関わる情報が出てくることも覚悟しておく必要があります。
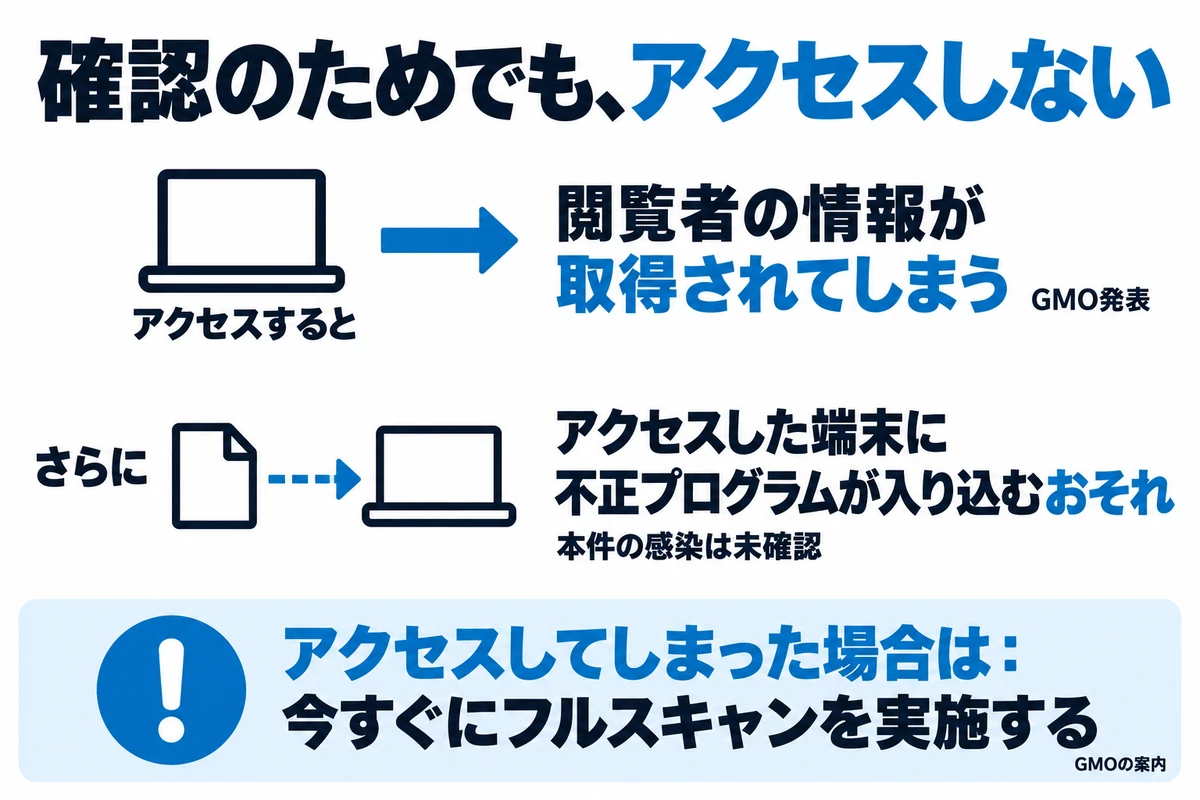
攻撃者が個人情報を公開したサイトには、自分の情報が載っていないか確かめたくても、アクセスしないでください。GMOは、サイトを見た人の情報も攻撃者に取得されていると確認しており、すでにアクセスした人にはウイルス対策ソフトでのフルスキャンを求めています。サイトのドメインは28日に停止されましたが、GMOは新しいサイトが立ち上がる可能性も警戒しています。自分の情報が含まれていた場合は、GMOから個別に連絡が来ます。
FX口座が狙われた理由と、攻撃者が主張する侵入手口
FXの取引口座が真っ先に狙われたのには理由があります。MT4/MT5のような取引ツールは、自動売買を止めないよう、ログイン情報を保存したまま動かしていることが多いもの。クラウド側のWindowsに入られれば、その情報を使って口座にそのままログインできてしまいます。
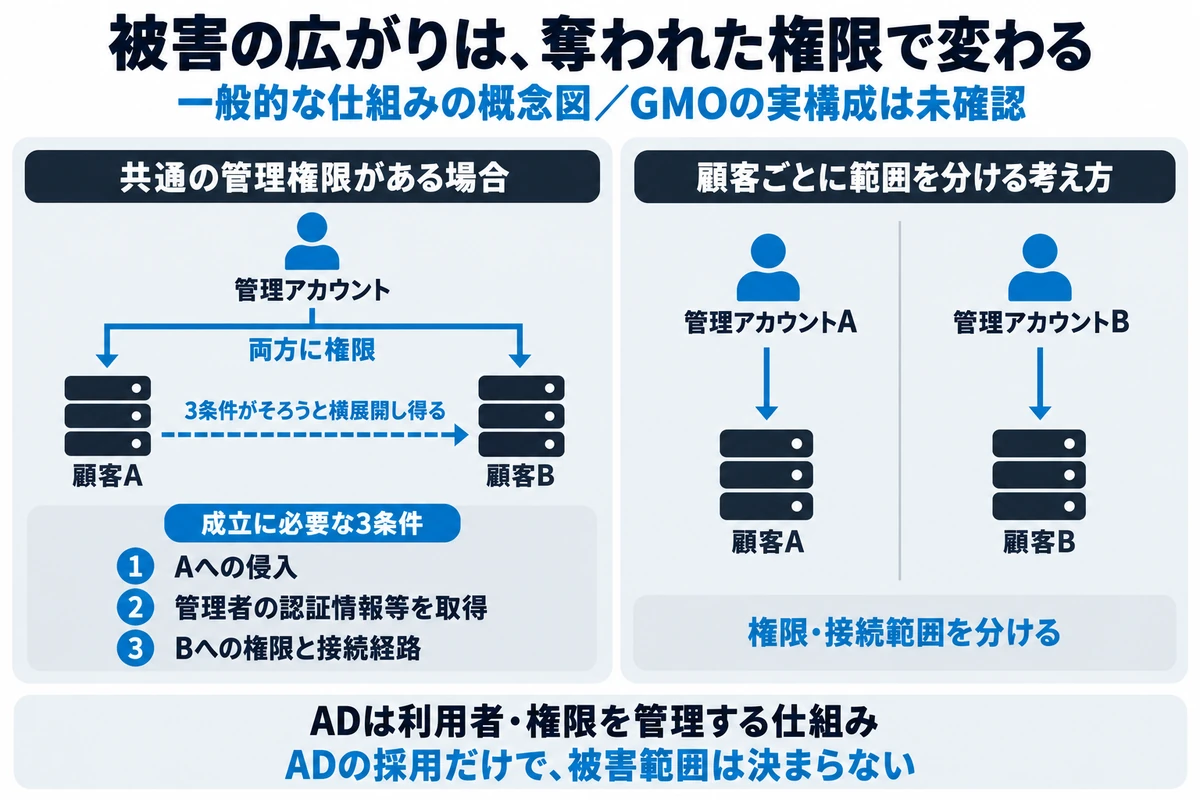
攻撃者側は、手口についても主張しています。技術解説のnote記事が紹介している、攻撃者が10月24日に出したとする声明によると、GMOは複数の顧客のWindowsサーバーを1つのActive Directory(AD)で管理し、共通の管理者アカウントを使っていたといいます。サポート担当者が顧客のサーバーに接続した際にその認証情報を手に入れ、そこから別の顧客のサーバーへ次々に入り込んだ、という筋書きです。声明の原文や真偽は確認できておらず、GMOも、確認できた公式発表の範囲では具体的な侵入経路を公表していません。
ADは、Windowsの利用者やコンピューターと、それぞれに与える権限をまとめて管理する仕組みです。ただし、同じADに入っているだけで、ほかの顧客のサーバーに自由に入れるわけではありません。ADが確かめるのは「誰か」で、「どこで何ができるか」はアカウントごとに与えた権限で決まります。管理者アカウントにも、そのサーバー1台だけを管理できるものから、多数のサーバーをまとめて管理できる強いものまであり、声明にある「共通の管理者アカウント」がどの種類だったのかはわかっていません。
攻撃が顧客をまたいで広がるには、いくつかの条件がそろう必要があります。まず、顧客Aのサーバーが乗っ取られる。そこへ広い権限を持つ管理者が接続し、その認証情報まで攻撃者に取られる。さらに、そのアカウントが顧客Bのサーバーにも権限を持ち、接続できる経路がある。この3つがそろえば、被害はBへ広がります。認証情報が盗まれても、被害の範囲を決めるのは、そのアカウントがどこまで操作できたかです。声明のとおり強い権限が多くの顧客に共通していたのなら、1つの認証情報が漏れただけで被害が大きく広がりやすい構造だった、ということになります。
なぜ顧客PCの電源断まで要請されたのか
公式が説明した理由と、確認できていない感染状況
電源断を求めた理由としてGMOが示しているのは、攻撃者とみられる者から、27日12:00に情報の公開とランサムウェア攻撃を行うと予告されたことです。第8報の要請も「12時に予告されている攻撃に備え」たものとして出されました。
利用者の手元PCが実際に感染していると確認されてはいませんが、攻撃者側の視点に立てば、そのような攻撃は十分に想定できます。クラウド側のサーバーを握り、そこへ接続してくるPCがあるなら、次の狙いが手元のPCに向かうのは自然な流れです。GMOが預かった端末の解析では感染は見つかっていないものの(第9報)、調べたのは調査に協力した利用者の端末だけです。
電源断は、感染が見つかったPCへの措置ではなく、予告された攻撃に備えた予防的な措置というわけです。それ以前のフルスキャンやバックアップの要請についても、GMOは二次被害防止のための予防的な対応と位置付けていました。
クラウドから手元PCへ影響する経路はあるのか
GMOは侵入経路を公表していませんが、リモートデスクトップの仕組み上、クラウド側から手元のPCに届く経路はあります。
リモートデスクトップには、手元のPCの資源を接続先から使えるようにする「リダイレクト」という機能があります。Microsoftは、手元のドライブ(ハードディスク、USBメモリ、ネットワークドライブ)をリダイレクトすると、接続先のコンピューターから手元のファイルを読み書きできるようになるとして、特に危険な設定の一つに挙げています。クリップボードを共有していれば、手元でコピーしたパスワードなどを接続先側から読み取られるおそれがあるとも説明しています。
同じnote記事によると、攻撃者は、利用者に配られていた接続用ファイルに、手元のPCのドライブを共有する設定(drivestoredirect:s:*)が入っていたとも主張しています。この設定は、手元のPCの内蔵ドライブやUSBメモリ、ネットワークドライブを接続先から使えるようにするものです。ただ、実際に共有されるかはサーバー側の設定や接続アプリにも左右されるうえ、公開された設定には食い違う記述もあり、どの設定で接続されていたかは確定していません。また、接続先のサーバーには、接続してきたPCの名前やIPアドレスが記録されることがあります。攻撃者が「接続したお客様のPCに関する情報」を握っていると脅した背景には、こうした仕組みがあると考えられます。ただし、そうした記録が残ることは、PCの中のファイルが盗まれたことを意味するわけではありません。
接続先のWindowsを攻撃者に操作されていれば、こうした共有機能を通じて、手元のPCのファイルを読み書きされるおそれがあります。管理者の権限を奪ってほかの顧客のサーバーへ広がる話とは、別の経路です。ファイルを読み書きされることと、PCが不正プログラムに感染することも別ですが、書き込まれたファイルを開いてしまえば感染につながることもあります。ドライブやクリップボードを共有する設定で接続していた人ほど、手元のPCも点検の対象と考えておいたほうがいいでしょう。
電源断やネットワーク切断で防げること・残る問題
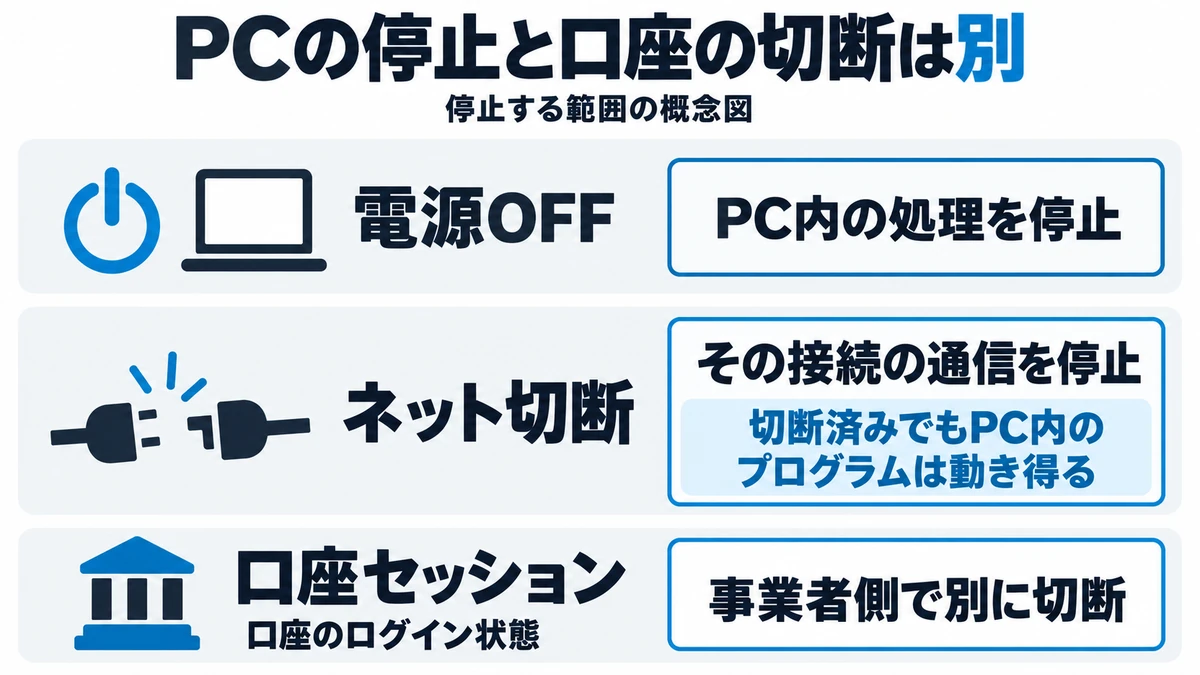
電源が切れ、ネットワークからも外れたPCは、外から操作されません。仮に中に不正プログラムが潜んでいたとしても、電源が入っていなければ動けません。予告された時刻に何かが起きるなら、その瞬間にPCが動いていないことが最も確実な備えになります。
ネットの切断だけでなく電源断まで求めた理由について、GMOは「12時に予告されている攻撃に備え」とするだけで、詳しくは説明していません。ここからは筆者の見立てですが、ランサムウェアの中には、外部と通信しなくても、PCの中で決まった時刻にファイルの暗号化を始められるものがあります。予告が「27日12:00」と時刻を指定していた以上、ネットを切るだけでは止めきれないケースまで想定し、PCそのものを止めることにしたのでしょう。
バックアップを先に取るよう求められたのは、ランサムウェアでデータが暗号化された場合への備えです。警察も、ネットワークにつながったままのバックアップは一緒に暗号化されるおそれがあるとして、切り離して保管するよう呼びかけています。GMOも第6報で、ネットワークから切り離した状態でのバックアップを求めていました。
ただ、電源断で止められるのは手元のPCの中で起きることだけです。すでにクラウド側から持ち出された情報には効果がありません。口座のログイン情報が取得されていれば、悪用は攻撃者側の環境から行われるので、手元のPCの電源とは関係なく起こり得ます。GMOが第3報で、パスワードを変えた後も既存の接続セッションが維持され、第三者が取引を続けられる場合があると注意を促しているのはこのためです。PCの電源を切っても、口座が守られるわけではありません。
電源を入れ直すと何が起こり得るのか
起動時・再接続時に活動する可能性
手元のPCに不正プログラムが入り込んでいた場合、電源を入れ直すこと自体が、その発動のきっかけになり得ます。
不正プログラムは、Windowsの起動時やログオン時に自動で動き出すよう仕込まれることは少なくありません。攻撃手法を整理した公開データベース「MITRE ATT&CK」も、攻撃者がPCに居座り続けるための手口としてこれを挙げています。この場合、電源を落としている間は止まっていても、消えたのではなく動いていないだけ。電源を入れれば再び動き出し、ネットワークにつながれば外部と通信できるようになります。
最悪の場合に想定される被害
不正プログラムが残ったまま起動すると、次のような被害につながるおそれがあります。
| 想定される被害 | 成立する条件の例 |
|---|---|
| PC内のデータの暗号化 | ランサムウェアが手元のPCに入っていて、起動後に実行される |
| 外付けドライブやネットワーク上の共有フォルダへの被害拡大 | 起動時にそれらがつながっている |
| 保存されたパスワードなどの再取得・悪用 | ブラウザなどに認証情報が残っていて、ネットワークにつながる |
3つ目に関しては、GMOも第3報・第5報でブラウザに保存しているID・パスワードの変更を求め、第6報では点検が終わるまでブラウザの同期をオンにしないよう求めています。
予告時刻が過ぎても安全とは判断できない理由
27日12:00を過ぎ、ランサムウェア攻撃は13:55時点で確認されていません。ただ、それは「攻撃が確認されていない」という状態です。手元のPCが安全だと確認されたこととは意味が違います。
似た言葉が並ぶので、違いを整理しておきます。
| 言葉 | 意味 |
|---|---|
| 未検出 | 調べた範囲で見つかっていない。調べていない端末や見落としの可能性は残る |
| 攻撃未確認 | 予告された攻撃が起きたことを、GMOが把握していない |
| 安全確認済み | その端末を調べ、問題がないと判断できた状態 |
第9報や第14報の解析結果は、GMOに預けられた端末に限った未検出です。自分のPCでウイルス対策ソフトのフルスキャンをかけて何も出なかった場合も、それだけで安全確認済みにはなりません。
第13報まで、GMOは手元PCの電源を入れ直してよい条件を示していませんでした。28日18:20時点の第14報で、再び使う際は事前にセキュリティスキャンを実施し、バックアップを取るよう求める案内が加わっています。使う前にスキャンを求めているのは、GMO自身もすべてのPCへの感染を否定しきれていないから、と読むのが自然です。攻撃者側サイトのドメイン停止(第13報)も、PCの安全確認とは別の話です。スキャンの具体的な進め方に迷う場合は、GMOの窓口や対象者向けの案内で確認してください。
このような状況なので、使えるPCが1台しかない人は、かなり詰んでいるように思えます。ネットワークから切り離して起動すれば安心かというと、そうとも言えません。不正プログラムはネットワークにつながっていなくても動き出す可能性があり、何かしらのトラブルが起きることは十分に考えられます。GMOは再び使う前にスキャンとバックアップを求めていますが、そのためにはまず電源を入れなければなりません。どういう状態なら起動してよいのかを、利用者が自分で判断するのは難しいでしょう。複数台のPCを持っていても、問題のPCに大切なデータが残っているなら、それを取り出せなければ被害は甚大です。補償の枠組みは示されたものの、こうした利用者をどう救済するのかは、まだ見えていません。GMOの責任は重大と言わざるを得ません。
利用者が確認する対処方法と相談先
パスワード変更だけで終わらせない口座保護
GMOが第3報・第6報で求めている口座とアカウントの保護は、次のとおりです。
- 取引口座と取引ツールのパスワードを変更する。変更はFX取引に使っていない端末から行う
- 証券会社・FX会社のマイページや窓口で、ログイン中の全セッションを切断する。すでにパスワードを変更済みでも行う
- 取引履歴と残高を確認し、身に覚えのない取引があれば、まず取引先の事業者に連絡する
- 二要素認証(多要素認証)が使えるなら設定する
- 同じパスワードを使っているほかのサービスや、ブラウザに保存しているID・パスワードも変更する
- 心当たりのない連携アプリ、メールの転送設定、ブラウザの拡張機能、登録端末を削除する
- 操作は公式サイトから行い、メールやSMSのリンクは使わない
パスワードを変えても、既存のセッションが生きていれば取引を続けられる場合がある。今回の案内で繰り返し強調されているのはこの点です。
PCを停止した人・すでに起動した人の確認先
GMOの相談窓口は、お名前.comのお問い合わせフォームと電話(03-5456-2560、土日・祝日を含め24時間受付)です。状況ごとに、窓口や公式案内で確認したいことを整理します。
| 今の状況 | 確認したいこと |
|---|---|
| 要請どおり電源を落としている | 第14報が求める事前のセキュリティスキャンとバックアップの進め方、ほかに必要な作業があるか |
| 要請を見る前、または見た後に起動・接続した | その状態で取るべき対応。口座の保護は別の端末で済ませる |
| ランサムウェアの被害が疑われる画面が出た | 被害の申し出方法。GMOは被害に遭った利用者に、同等性能の新しいPCを提供するとしている |
| 攻撃者が個人情報を公開したサイトにアクセスしてしまった | 取るべき対応。GMOはアクセスした人の情報が攻撃者に取得されているとして、フルスキャンを求めている |
スキャンの具体的な方法や、問題が見つかった場合の対応は、第14報には書かれていません。自己流の手順で進めず、窓口や対象者向けの案内で確認してください。
補償・代替サービス・不審な連絡への注意
GMOが発表している金銭面の対応は、性格の違う3種類に分かれます。
| 種類 | 内容 | 発表 |
|---|---|---|
| お見舞金 | 本サービスを現在利用しているすべての人に、金銭的被害の有無にかかわらず一律5,000円 | 第4報 |
| 特別見舞金 | 公開された情報に自分の情報が含まれるとGMOが確認した人に、情報の区分ごとに10,000円〜25,000円 | 第12報 |
| 不正取引の損失補償 | 不正アクセスに起因するとGMOが認めた取引で実際に生じた損失(差損や手数料など)。市場変動による損失や、得られたはずの利益は対象外 | 第4報 |
お見舞金は迷惑をかけたことへの支払いで、損失の補償とは別物です。損失の補償を受けるには、取引の日時・内容・損失額がわかる資料の提出や、取引先の事業者への取り消し・返金の相談が求められています。申請方法は11月6日までに、お見舞金と代替サービスの詳細は10月30日23:59までに案内するとしています。
代替サービスは、独立したクラウド基盤で運用されるWindowsデスクトップ環境で、乗り換え後6か月間は無償です。本人の同意なく移行されることはないと明記されています。不正アクセスを受けた現行の基盤は、そのまま再開しない方針です。
便乗した詐欺にも気をつけてください。今回は、氏名や連絡先に加えて「デスクトップクラウドの利用者である」という情報まで出回った可能性があります。そうした情報を使えば、見舞金や補償の手続きを装った本物らしい連絡を、利用者一人ひとりに合わせて作れてしまいます。GMOは、パスワードや認証コードを尋ねることはないとし、「被害金を取り戻す」などと費用を求める連絡には応じないよう呼びかけています。攻撃者が個人情報を公開したサイトも、探しに行かないでください。
GMOの対応には、どのような検証課題があるか
発覚・停止・注意喚起の時系列は十分だったか
そもそも、この事故は防げなかったのか。第4報でGMOは「本サービスのシステムにセキュリティ上の問題が存在」したと認めています。熊谷正寿代表もブログで、社内のホワイトハッカーから改善すべき課題を事前に指摘されていたこと、その対応の深度とスピードが十分ではなく、攻撃者に間隙を突かれたことを明かしました。代表の説明では、サービスへの影響やほかの課題との優先順位を考えて慎重に進めていたといいます。利用者の資産に直結するサービスで、指摘された穴を塞ぐことより止めないことを優先した。その判断が今回の事態を招いたと言われても仕方がありません。
調査開始(19日)、不正プログラムの確認(20日)、全プランの停止と第1報(21日4:00)は、日付で見ると3日続けての動きです。サーバーの停止と最初の注意喚起は、設置を確認した翌日の未明に出ています。
口座のセッションについては、少し事情が違います。第2報(22日16:59)でもパスワード変更とログオフは求められていましたが、事業者側の仕様によってはパスワードを変えた後も既存のセッションが残り、取引が続けられる場合があるという説明が加わったのは第3報(23日16:10)からでした。取引口座での不正な操作の報告は21日以降に寄せられていたので、利用者にとっては一刻も早く知りたかった情報です。もっとも、各段階でGMOが何をどこまで把握していたかは公表されておらず、経過時間だけで対応が遅れたと断定はできません。
電源断の対象・手順・再開条件は明確だったか
電源断の要請が初めて出たのは27日9:58の第8報で、期限は同日12:00でした。猶予は約2時間。平日の午前中で、仕事でPCを使っている人も多い時間帯です。続く第9報は11:59時点の発表で、同じ「12:00になる前に」という要請が繰り返されました。
対象の書き方にも曖昧さがあります。第8報の要請は「お客様PC」とだけ書かれていて、デスクトップクラウドへの接続に使ったPCに限るのか、同じネットワークにある別のPCも含むのかは明記されていません。前日の第6報では、フルスキャンの対象を「接続をされたお客様の端末」と示していました。電源断の要請だけ対象があいまいになり、どのPCを止めるべきかを判断する負担が利用者に回りました。
第8報には、10:56に「お客様PCの電源断のお願い」の部分を訂正したという注記があります。ところが、訂正前の文言や何が変わったのかは掲載されていません。訂正前の文面を先に読んだ人には、自分の対応を変える必要があるのか判断する材料がない状態です。
そして再開条件。第13報までは、電源をいつ、どういう条件で入れ直してよいかが示されていませんでした。止め方は示されたものの、戻し方は示されないまま。再び使う際の事前スキャンとバックアップという手順が加わったのは、第8報(27日9:58)から1日以上たった第14報(28日18:20時点)です。
調査結果と利用者支援の説明に何が必要か
端末の解析について、第9報と第14報は、預かった端末からマルウェアなどは確認されていないと発表しましたが、何台を預かり、何台の解析を終えたのかは示していません。結果の重みを判断するには、件数と調べた範囲が必要です。侵入経路も、第4報で「システムにセキュリティ上の問題が存在」したと認めたものの、具体的な内容は第14報までに示されていません。
攻撃者は、ADと共通の管理者アカウントが原因だと主張しています。ADは企業で今も広く使われている標準的な仕組みで、使うこと自体が問題なのではありません。問われるのは運用です。顧客をまたいで使える権限がどこまで広かったか、管理用のアカウントや端末を顧客のサーバーから切り離していたか、顧客どうしのサーバー間の通信を制限していたか、強い権限は必要なときだけ与えていたか、管理操作を記録していたか。言い換えれば、鍵を顧客ごとに分けていたか、管理用の合鍵を顧客のサーバーに持ち込ませない仕組みだったか、ということです。
なお、各サーバーのローカル管理者のパスワードを使い回していた、という問題なら、Windows LAPSのようにサーバーごとに別のパスワードを管理する仕組みで防げます。ただ、それだけでは、多数のサーバーを操作できる強い管理者アカウントが盗まれた場合の被害までは防げません。
2万台を超えるサーバーを預かるサービスとして、GMOには、管理権限が及んでいた顧客や台数の範囲、顧客ごとの環境の区切り方、接続時に認証情報をどう守っていたか、実際にどこまで横展開が確認されたかを説明してほしいところです。それが示されて初めて、どこに問題があったのかを評価できます。
GMOは各報で「開示できる範囲で」知らせていると書いています。捜査への配慮が必要なのはわかりますが、解析の件数と範囲が示されないままでは、利用者は自分のPCの危険度を判断できません。
利用者支援では、見舞金、損失補償、代替サービスの枠組みが第4報の時点で示されました。第12報の特別見舞金は、公開が確認された情報の区分ごとの金額を合計し、上限を300万円としています。内容を見直す場合は同じページで知らせるとしているので、申請の際は最新の案内で条件を確認しておくと確実です。
第14報で再利用前の手順は示されましたが、スキャンの方法や、問題が見つかった場合の対応までは書かれていません。利用者が次に必要としているのは、その具体的な説明です。
参照した公式発表・資料
- 第1報(2026年10月21日 4:00時点)|お名前.com
- 第2報|GMOインターネットグループ
- 第3報|GMOインターネットグループ
- 第4報|GMOインターネットグループ
- 第5報|GMOインターネットグループ
- 第6報|GMOインターネットグループ
- 第7報|GMOインターネットグループ
- 第8報|GMOインターネットグループ
- 第9報|GMOインターネットグループ
- 第10報|GMOインターネットグループ
- 第11報|GMOインターネットグループ
- 第12報|GMOインターネットグループ
- 第13報|GMOインターネットグループ
- 第14報|GMOインターネットグループ
- 重要なお知らせ一覧(最新情報)|GMOインターネットグループ
- 代表ブログ公開のお知らせ(10月25日)|GMOインターネットグループ
- 熊谷正寿 代表ブログ(10月25日)|kumagai.com
- GMO熊谷代表、不正アクセスで謝罪 事前に弱点指摘も防げず|週刊アスキー
- 攻撃者の声明とADの権限分離についての解説|note
- GMO不正アクセス、犯行グループが情報公開を開始(毎日正午の公開予告)|株式会社ピボーテ
- ハッカーが「被害者第1号」の個人情報公開 GMOに脅迫(10月27日)|スプートニク日本(X)
- 公開された情報と氏名など同一の人物、GMOクラウドサービスの利用「一度もない」(10月27日)|読売新聞
- Understanding security warnings when opening Remote Desktop (RDP) files|Microsoft Learn
- Supported RDP properties(drivestoredirect)|Microsoft Learn
- 4624: An account was successfully logged on|Microsoft Learn
- Implementing Least-Privilege Administrative Models|Microsoft Learn
- Windows LAPS overview|Microsoft Learn
- Boot or Logon Autostart Execution(T1547)|MITRE ATT&CK
- サイバーセキュリティ対策チェック表|石川県警察