「2,000万件超が流出」「免許証画像も」といったニュースが続くと、自分の情報もどこかで漏れているのでは、と落ち着かなくなります。2026年秋は、ソースネクストの会員情報(流出した可能性がある対象22,519,960件)、タイムズカーの会員情報(約660万アカウント)と、大きな数字の発表が相次ぎました。個人情報保護委員会も10月7日、大規模な漏えいを受けて、個人情報を扱う事業者向けに注意喚起を出しています。
ただ、利用者がやることを決めるのは件数ではありません。自分がその対象に入っているか。入っているなら、何の情報が漏れたのか。パスワードならパスワード変更、カード情報なら利用明細の確認、免許証などの画像なら事業者の案内確認と不審な申込みへの注意と、優先する行動は情報の種類で変わります。
この記事の情報は、2026年10月18日時点の各社・各機関の公式発表で確認しています。
まず確認するのは「何件漏れたか」より「自分の何が漏れたか」
大規模な漏えいでは、見出しに大きな件数が並びます。けれど、2,000万件の事案でも自分が対象外なら直接やることはありませんし、小さな事案でも自分のパスワードが含まれていれば、すぐに変える必要があります。読むべきは件数より、対象者と情報の項目です。
公式のお知らせで確認する3つのポイント
漏えいを発表した企業のお知らせを開いたら、まず次の3つを見ます。
- 自分が対象者に含まれるか:現会員だけか、退会者や特定期間の利用者も含むか
- 何の情報が漏れたか:情報の項目と、「漏えいを確認」なのか「漏えいの可能性」なのか
- 企業が利用者に何を求めているか:パスワード再設定、明細の確認、不審な連絡への注意など
あわせて、お知らせの日付と続報の有無も確かめます。漏えいの発表は、続報のたびに内容が詳しくなるのが普通です。タイムズカーの場合、9月25日の第1報では対象人数が示されておらず、28日の第2報で約660万アカウント、29日の第3報で本人確認書類の画像が漏えいしたアカウントは約160万件と、段階的に判明した内容が出ています(パーク24の第4報の末尾に、それまでの発表の一覧があります)。最初に見たお知らせだけで判断せず、一覧に並ぶ最新の続報まで目を通してください。
お知らせは、メールやSMSのリンクからではなく、普段使っている公式サイトのブックマークや公式アプリから開きます。漏えいした企業自身が、自社を装った連絡に注意するよう呼びかけているためです。
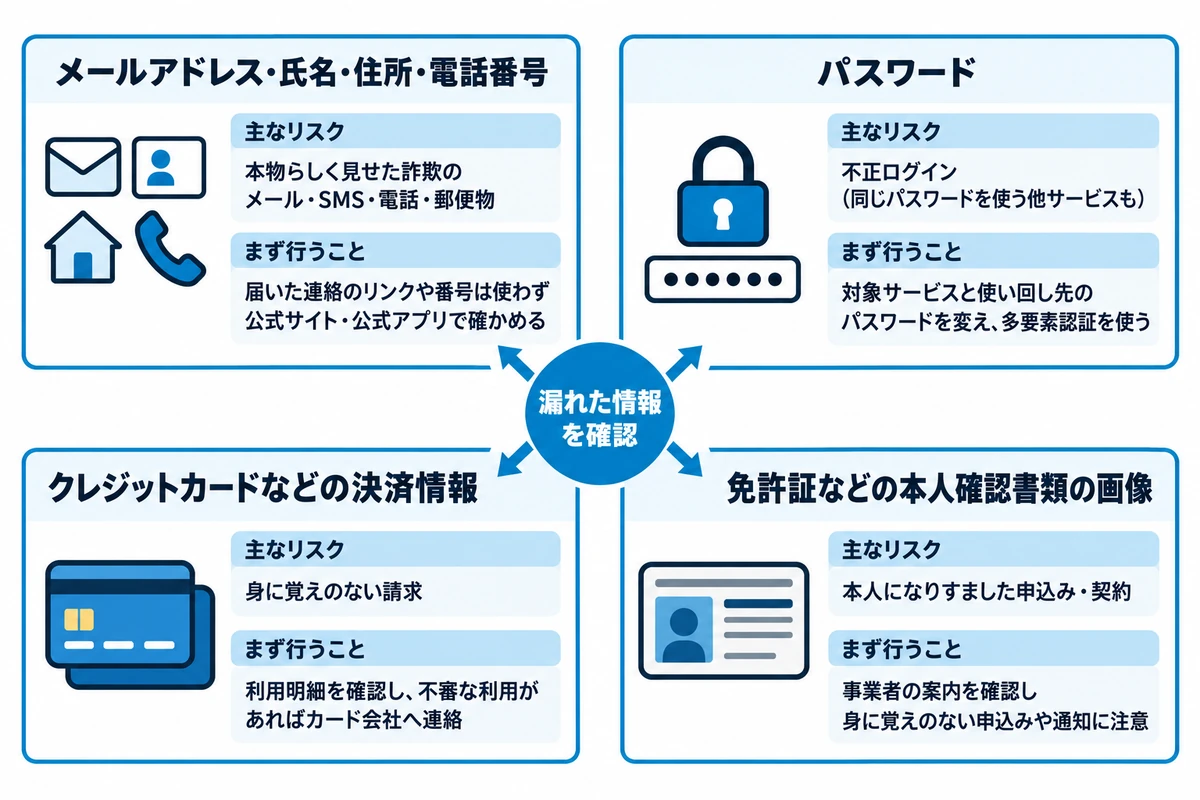
情報の種類ごとの主なリスクと、まず行うことをまとめると次のとおりです。
| 漏れた情報 | 主なリスク | まず行うこと |
|---|---|---|
| メールアドレス・氏名・住所・電話番号 | 本物らしく見せた詐欺のメール・SMS・電話・郵便物 | 届いた連絡のリンクや番号は使わず、公式サイトや公式アプリで確かめる |
| パスワード | 不正ログイン。同じパスワードを使っている他のサービスも狙われる | 対象サービスと使い回し先のパスワードを変え、多要素認証を使う |
| クレジットカードなどの決済情報 | 身に覚えのない請求 | 利用明細を確認し、不審な利用があればカード会社へ連絡する |
| 免許証などの本人確認書類の画像 | 本人になりすました申込み・契約 | 事業者の案内を確認し、身に覚えのない申込みや通知に注意する |
漏れた情報によって、危険性と対策は変わる
メールアドレス・氏名・住所・電話番号が漏れた場合
この組み合わせで起きやすいのは、本物らしく見せた詐欺です。自分の名前や住所を知っている相手から「登録情報の確認のお願い」と届けば、つい信用したくなります。ソースネクストはお知らせで、流出した情報が悪用されて、同社や関係先を装ったメール、SMS、電話、郵便物が届く可能性があると案内しています。タイムズカーも、同社を装ったメール、SMS、電話への注意を会員に呼びかけています。
ここでの対策は、「名前や住所を知っていた」ことを信用する理由にしないこと。会社名を名乗る連絡が来ても、書かれたリンクや電話番号は使わず、公式サイトや公式アプリから自分で確認します。
一方で、住所や電話番号だけが対象なら、あわてて全サービスのパスワードを変えても詐欺の連絡は止まりません。何が漏れたかによって、必要な対策は変わります。
パスワードが漏れた場合
パスワードが含まれていたら、優先度はいちばん高くなります。やることは次の3つです。
- 対象サービスのパスワードを変更する
- 漏れたものと同じパスワードを使っている他のサービスも変更する(同じメールアドレスやIDで登録しているものは特に優先する)
- 対応しているサービスでは、多要素認証やパスキーを使う
抜けやすいのは2つ目です。漏れたメールアドレスとパスワードの組み合わせは、別のサービスへのログインに試されることがあります。いわゆるリスト型攻撃です。IPA(情報処理推進機構)は不正ログイン対策のページで、パスワードを使い回さないことと、多要素認証の設定を案内しています。
ソースネクストの場合、同社はすでに全利用者のパスワードを変更済みで、従来のパスワードは使えない状態にしたと説明しています。利用者がソースネクスト側でやるのは、新しいパスワードの再設定です。それでも、同じ組み合わせを使っていた他のサービスは、自分で変えるしかありません。同社も、同じ組み合わせを他のサービスで使っている場合はそちらも変更するよう求めています。
なお、お知らせによっては、パスワードを「復元できない形式」で保管していたと書かれていることがあります。タイムズカーはパスワードをこの形式で保管しており、その情報を使ってアカウントが不正に利用される恐れはないと説明しています。パスワードが項目に入っていても、企業がどう説明し、何を求めているかまで読んで判断します。
クレジットカードなど決済情報が漏れた場合
カード情報が対象に含まれていたら、まず利用明細を確認します。身に覚えのない請求があれば、カードの裏面や公式アプリに記載されているカード会社の窓口へ連絡してください。カードを止めるか、再発行するかは、カード会社と相談して決めます。
反対に、カード情報が対象外だと公式に確認されている事案で、カードを一律に止めたり再発行したりする必要があるとは限りません。ソースネクストは、クレジットカード情報は今回の対象システムに保存されておらず、流出の対象に含まれないと発表しています。タイムズカーも、カード情報は漏えいしていないことを確認したとしています。
カード会社を名乗って「不正利用の確認」「カード停止の手続き」を求める連絡が来たときも、対応は同じです。連絡に書かれたリンクや番号ではなく、カード裏面の番号や公式アプリから問い合わせます。
免許証など本人確認書類の画像が漏れた場合
本人確認書類の画像は、パスワードとは性質の違うリスクです。パスワードは変えられますが、免許証に載っている氏名や生年月日、顔写真は変えられません。心配されているのは、こうした画像を使って本人になりすまし、サービスへ申し込まれることです。
タイムズカーでは、本人確認書類の画像が漏えいしたアカウントが約160万件と公表されています。漏えいが確認された画像は、運転免許証のほか、公共料金の請求書などの現住所確認書類、学生証(学生プランの場合)、家族確認書類(家族プランの場合)です。
同社は10月16日、会員登録の完了後は本人確認書類の画像を保有しないルールに変え、保有中の画像も本人の申し出の有無にかかわらず10月末までに削除すると発表しました。これはこれからの保管方法の変更で、すでに漏れた画像が取り戻せるわけではありません。
対象になった場合は、まず事業者からの個別案内と最新のお知らせを確認します。そのうえで、身に覚えのない申込みや契約の通知、郵便物、電話がないか気にかけておきます。
不安が強い人の選択肢として、信用情報機関の「本人申告」もあります。全国銀行個人信用情報センターはよくある質問で、本人確認書類の情報(画像データを含む)が漏えいした可能性がある場合も本人申告ができると案内しています。登録すると、加盟する金融機関が与信の判断で参考にできる仕組みです。ただし金融機関の判断を拘束するものではなく、悪用を防ぐ効果が保証されているわけでもありません。預金口座の開設時には照会されない点も、同センターが明記しています。申込み方法は本人申告の手続きのページで確認できます。
漏えいのお知らせが届いたら、この順番で確認する
1.メールのリンクではなく公式サイトを確認する
漏えいのお知らせメールそのものが、偽物の可能性もあります。本物の案内が順次メールで届く時期は、同じような件名の偽メールが紛れていても見分けがつきにくいものです。
お知らせは、普段使っているブックマークや公式アプリから開きます。検索して探す場合は、表示されたページが広告ではなく公式サイトか、アドレスを確かめてから開いてください。
2.自分が対象か、何が対象かを確認する
対象範囲は事案ごとに違います。タイムズカーは、現在の会員だけでなく、退会した人や、入会を申し込んだものの手続きが完了しなかった人まで対象に含めています。「もう使っていないから関係ない」とは言い切れません。
情報の項目も、全員に同じものが当てはまるとは限りません。ソースネクストのお知らせには、メールアドレス、パスワード、氏名、住所、電話番号、生年月日、会社名などが並んでいますが、これは流出した可能性がある情報の全項目で、登録状況によって対象の項目は異なると書かれています。「漏えいを確認」なのか「可能性がある」なのかも、分けて読みます。
ソースネクストは対象者へのお詫びと案内を、登録メールアドレスあてに順次送るとしています。まだ届いていなくても、会員登録をしていたなら、公式のお知らせで条件を確かめておきましょう。
3.パスワードが対象なら、使い回し先まで確認する
対象サービスのパスワードを変えただけでは終わりません。漏れたものと同じパスワードを使っているサービスを思い出し、そちらも変えます。同じメールアドレスやIDとの組み合わせで登録しているものは、特に優先して確認します。ネット通販やメール、SNS、ネットバンキングなど、ログインされると個人情報やお金に触れられるものから先に手を付けます。
新しいパスワードは、サービスごとに別のものにします。多要素認証は、パスワードに加えてSMSや認証アプリのコードなどでも本人確認をする仕組みで、パスワードが知られただけではログインされにくくなります。使えるサービスでは、パスワード変更とあわせて設定してください。
4.カードや本人確認書類は、対象の場合だけ必要な対応を確認する
カード情報や本人確認書類が対象に含まれていたら、前の章の対策へ進みます。含まれていなければ、不安だからといってカードを止めたり、免許証を作り直したりする必要はありません。判断の基準は、企業の公式案内と、カード会社など正式な窓口の手続きです。
5.その後しばらくはフィッシングや不審な連絡に注意する
漏れた情報は、すぐに使われるとは限りません。時間がたってから、漏えいした企業とは別の会社を名乗る詐欺に使われる可能性もあります。
タイムズカーは、同社がメール、SMS、電話などでパスワードやクレジットカード情報を尋ねることはないと明言しています。パスワードや認証コード、カード番号を聞いてくる連絡には答えない。連絡に書かれたリンクから開いたページには入力しない。漏えいの対象になった人は、しばらくこの2つを意識しておいてください。
「漏えいした可能性」と「悪用された」は同じではない
ニュースの見出しは短いので、言葉の違いがつぶれがちです。発表文では、次の表現がそれぞれ別の段階を指しています。
- 流出した:情報が外部に出たことが確認された
- 流出した可能性がある:外部に出た恐れがあるが、確定していない部分がある
- 不正アクセスを確認した:システムへの侵入は確認されたが、それだけでは情報が出たとは限らない
- 悪用を確認した:漏れた情報が実際に不正利用されたことが確認された
タイムズカーは第2報の時点で、漏れた情報が不特定多数に公開された事実や、本件に起因する不正利用は確認されていないとしていました。漏えいが確認されたことと、悪用されたことは別の話です。
件数の単位も、そろっているとは限りません。ソースネクストの発表は22,519,960「件」、タイムズカーは約660万「アカウント」。件数、アカウント数、レコード数、人数は、同じ人が複数登録していれば一致しません。見出しの数字を並べて、どちらの被害が何倍大きいと単純に比べることはできません。
それよりも、2社の事案を並べて見えてくるのは、利用者が取る行動の違いです。
| ソースネクスト | タイムズカー | |
|---|---|---|
| 発表 | 2026年10月15日 | 2026年9月25日(第1報)〜10月16日(第4報) |
| 公表された規模 | 22,519,960件(流出した可能性) | 約660万アカウント。うち本人確認書類の画像が漏えいしたアカウントは約160万件 |
| 主な情報 | メールアドレス、パスワード、氏名、住所、電話番号、生年月日など | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類の画像、パスワード(復元できない形式)など |
| カード情報 | 対象外 | 漏えいしていないことを確認 |
| 利用者が優先すること | パスワードの再設定と、使い回し先の変更 | 本人確認書類が対象か確認し、なりすましや不審な連絡に注意 |
パスワードを含むソースネクストでは、まずパスワード。本人確認書類の画像を含むタイムズカーでは、まず自分の書類が対象かどうか。同じ「大規模漏えい」でも、最初の一手は違います。
タイムズカーは、第3報で会員ごとの詳細を2週間程度を目処に案内するとしていましたが、調査に時間がかかっているとして、案内を10月23日に変更しました。調査はまだ続いているため、続報で内容が変わる可能性があります。
情報漏えいで慌ててやらないほうがいいこと
不安なときほど、手を広げすぎたり、逆に危ない行動を取ったりしがちです。次の5つは避けてください。
- SNSの未確認情報で原因を決めつけない:原因を確認するのは企業や調査機関です。利用者がやることは、原因が何であっても「何が漏れたか」で決まります
- 「漏えいした=すでに悪用された」と思い込まない:漏えいと悪用は別の段階です
- 関係のないサービスまで、無条件にすべて変えない:ただし、同じパスワードを使い回しているサービスは変えます
- メールやSMSで届いたURLをそのまま信用しない:正規の企業名が書かれていても、公式サイトや公式アプリから確かめます
- パスワードや認証コードを、聞いてくる相手に渡さない:電話やメッセージで求められても答えません
まとめ|まず「何が漏れたか」を確認し、必要な対策だけを確実に
大きな件数のニュースを見ても、最初にやることは変わりません。公式のお知らせを自分で開き、自分が対象か、何が対象かを確かめる。そのうえで、パスワードなら使い回し先まで変える。カード情報なら明細を見る。本人確認書類なら事業者の案内を確認し、身に覚えのない申込みや連絡に注意する。
やることを情報の種類で絞れば、全部に手を付けて肝心のパスワード変更が後回しになる、といったことも避けられます。タイムズカーのように調査が続いている事案もあるので、続報が出たら、対象者と情報の項目をもう一度確認してください。